PhoneLLM открытая модель для голосовых агентов.
 |
Представляем PhoneLLM — открытую модель для голосовых агентов. Производительность GPT 5.6 Terra при выполнении типичных задач голосовых агентов в 3 раза ниже по задержкам и в 18 раз дешевле. Для голосовых агентов нужны модели с очень низкой задержкой и способностью вызывать инструменты и выполнять инструкции. Здесь приходится искать компромисс, и при создании голосовых агентов нам часто приходится жертвовать либо скоростью работы, либо функциональностью. С помощью PhoneLLM (а также стека инструментов для обучения и обработки данных, благодаря которому появилась эта модель) мы решаем эту проблему. В последние пару лет большая часть усилий по разработке передовых моделей была направлена на использование вычислительных ресурсов во время тестирования. И это здорово! Доступны модели самых разных форм и размеров, которые работают очень, очень хорошо... если у вашей модели включена функция «мышления». Но если вам нужно, чтобы ваш агент реагировал со скоростью голосового общения, вам не подойдут модели с функцией «мышления». PhoneLLM — это модель NVIDIA Nemotron Nano 30B с полной тонкой настройкой весов. Мы обучали ее на широком спектре реальных сценариев использования в сфере телефонии и клиентской поддержки. В ходе обучения основное внимание уделялось использованию превосходных базовых возможностей Nano 30B и обучению модели выполнению типичных задач голосового агента с отключенным мышлением. |
Результаты действительно хорошие: точный вызов инструмента и краткие ответы по теме в длительных разговорах. И быстро: время ожидания, измеренное на стороне сервера, составляет <100 мс, если вы запускаете PhoneLLM на слегка загруженном B200. :-) Но если серьезно, то когда мы оцениваем задержку модели, мы делаем это с помощью полного, сквозного, пакетного моделирования запросов с использованием реальных конвейеров голосового агента Pipecat. Вы можете одновременно обслуживать более 80 агентов на одном B200 при сквозной скорости передачи данных P95 менее 600 мс. Включая нагрузку на сеть. Это составляет около 0,0025 доллара в минуту (1/4 процента). При более низкой задержке, чем сегодня предлагает любой сторонний API.PhoneLLM открытая модель для голосовых агентов.
PhoneLLM открытая модель для голосовых агентов.
| |
Представляем PhoneLLM — открытую модель для голосовых агентов. Производительность GPT 5.6 Terra при выполнении типичных задач голосовых агентов в 3 раза ниже по задержкам и в 18 раз дешевле. Для голосовых агентов нужны модели с очень низкой задержкой и способностью вызывать инструменты и выполнять инструкции. Здесь приходится искать компромисс, и при создании голосовых агентов нам часто приходится жертвовать либо скоростью работы, либо функциональностью. С помощью PhoneLLM (а также стека инструментов для обучения и обработки данных, благодаря которому появилась эта модель) мы решаем эту проблему. В последние пару лет большая часть усилий по разработке передовых моделей была направлена на использование вычислительных ресурсов во время тестирования. И это здорово! Доступны модели самых разных форм и размеров, которые работают очень, очень хорошо... если у вашей модели включена функция «мышления». Но если вам нужно, чтобы ваш агент реагировал со скоростью голосового общения, вам не подойдут модели с функцией «мышления». PhoneLLM — это модель NVIDIA Nemotron Nano 30B с полной тонкой настройкой весов. Мы обучали ее на широком спектре реальных сценариев использования в сфере телефонии и клиентской поддержки. В ходе обучения основное внимание уделялось использованию превосходных базовых возможностей Nano 30B и обучению модели выполнению типичных задач голосового агента с отключенным мышлением. |
Результаты действительно хорошие: точный вызов инструмента и краткие ответы по теме в длительных разговорах. И быстро: время ожидания, измеренное на стороне сервера, составляет <100 мс, если вы запускаете PhoneLLM на слегка загруженном B200. :-) Но если серьезно, то когда мы оцениваем задержку модели, мы делаем это с помощью полного, сквозного, пакетного моделирования запросов с использованием реальных конвейеров голосового агента Pipecat. Вы можете одновременно обслуживать более 80 агентов на одном B200 при сквозной скорости передачи данных P95 менее 600 мс. Включая нагрузку на сеть. Это составляет около 0,0025 доллара в минуту (1/4 процента). При более низкой задержке, чем сегодня предлагает любой сторонний API.PhoneLLM открытая модель для голосовых агентов.
Chan_SIP vs PJSIP
 |
Если вы все еще используете chan_sip в Asterisk, возможно, пришло время перейти на PJSIP. Многие инженеры изучали Asterisk в текущей реализации с каналом "chan_sip", и в течение многих лет это был стандартный способ настройки конечных точек SIP, но сегодня "PJSIP" является рекомендуемым драйвером канала, и не без оснований. Некоторые ключевые отличия: • "chan_sip" устарел и больше не соответствует современным требованиям (не ясно - что именно там устарело? RFC не менялисььь) • "PJSIP" более гибкий и модульный • "PJSIP" более структурированно обрабатывает конечные точки, аутентификацию, AOR, правила идентификации, транспортировку и регистрацию. (стандартные определения, ничего не объясняющие. 47 файлов канала вместо одного) • "PJSIP" обеспечивает улучшенную поддержку современных сценариев SIP, включая обработку NAT и более сложные развертывания. Именно поэтому многие новые среды Asterisk построены непосредственно на "res_pjsip". Очень простой способ представить конфигурацию конечной точки в "PJSIP" заключается в следующем: конечная точка определяет поведение устройства, auth определяет учетные данные, aor определяет, где можно получить доступ к устройству (базовой конечной точке) обычно включает в себя: • транспортировку • контекст • запрещать / разрешать кодеки • авторизацию • aors • и во многих сценариях NAT используются такие опции, как "rewrite_contact", "force_rport" и "rtp_symmetric". Таким образом, хотя "chan_sip" на первый взгляд может показаться более простым, "PJSIP" обычно дает вам более чистую и масштабируемую модель, как только вы понимаете, как все части сочетаются друг с другом, по моему опыту, самый большой сдвиг заключается не только в синтаксисе, но и в том, как вы начинаете думать об объектах SIP внутри Asterisk. Для инженеров, работающих с Asterisk, что было самым сложным при переходе с "chan_sip" на "PJSIP", синтаксис, устранение неполадок или изменение ментальной модели?
Senior VoIP Engineer | Asterisk / SIP Specialist |
Читать полностью »Chan_SIP vs PJSIP
Ваш телефон — шпион
 |
В апреле 2026 года эксперты RKS Global опубликовали исследование, которое раскрывает масштабный переход российских властей к новой тактике цифрового контроля. Теперь функции цензуры и слежки перекладываются с государственных структур на частные компании через их мобильные приложения.Масштабы слежкиИсследование 30 популярных российских приложений для Android показало тревожные результаты:* Детекция VPN: 22 приложения из 30 определяют, включен ли у пользователя VPN, а 19 из них передают этот статус на сервер. * Список установленного ПО: 24 приложения сканируют список всех программ на устройстве. * Root-доступ: 29 приложений проверяют наличие прав суперпользователя (root-доступа). Кто попал в список «шпионов»?В список сервисов, детектирующих VPN и собирающих данные, вошли практически все лидеры рынка:* Банки: Сбербанк Онлайн, Т-Банк (Тинькофф), ВТБ Онлайн, Альфа-Банк. * Экосистемы и поиск: Яндекс Браузер, Яндекс Карты, Яндекс Музыка, Кинопоиск, Почта Mail.ru. * Соцсети и видео: ВКонтакте, ВК Видео, Одноклассники, RuTube. * Маркетплейсы и доставка: Wildberries, Ozon, Мегамаркет, Самокат, Яндекс Еда. |
Особо агрессивные методы контроля
Некоторые приложения используют методы, выходящие далеко за рамки их функционала:* Поведенческая биометрия: 11 приложений (включая Т-Банк, Сбербанк, Альфа-Банк, Госуслуги) перехватывают точки нажатия и время касания экрана. Это позволяет создать уникальный профиль пользователя по его манере взаимодействия с устройством.
* Поиск средств анонимизации: Яндекс Браузер — единственное приложение, которое специально ищет на устройстве браузер Tor.
* Удаленное управление: Ozon и Самокат проверяют наличие программ для удаленного доступа, таких как AnyDesk или TeamViewer.
* Сбор данных о конкурентах: Приложение Avito способно определять наличие более 200 сторонних программ, включая банки и соцсети.
Банковские приложения как лидеры слежки
Платформенные различия: Android vs iOS
Рекомендации по безопасности
* Разделение устройств: Использовать один телефон только для российских сервисов, а второй — для личной жизни и работы.
* Изоляция данных: На Android использовать рабочий профиль (Work Profile) через приложение Shelter, чтобы ограничить доступ программ к личным файлам и контактам.
* Отзыв разрешений: Запретить доступ к микрофону, камере, списку звонков и SMS всем приложениям, где это не является критически необходимым.
* Геолокация: Оставлять доступ к GPS только навигаторам и только во время их использования.
IT компании могут лишить аккредитации за пропуск VPN-трафика
 |
Не потому, что не патриоты, а потому, что … В общем, давайте разбираться. Итак наше государство (если верить информации на скрине) решило бороться с обходом блокировок руками самого IT-бизнеса. Минцифры подготовило жесткие правила: если цифровой сервис или сайт компании остается доступным для пользователей с включенным VPN, эту компанию лишат государственной IT-аккредитации. Почему это для отрасли приговор. Лишение аккредитации делает легальную работу невыгодной. Налог на прибыль моментально взлетает с льготных 5% до стандартных 25%, отменяются пониженные страховые взносы. Также сотрудники теряют право на IT-ипотеку (что немаловажная льгота сегодня). И все это не просто чьи-то капризы, а констатация простого факта (понятного любому, кто разбирается в теме) — работать без VPN физически невозможно!!! От бизнеса требуют заблокировать технологию, на которой держится сама разработка. В 2022 году из-за санкций важнейшие мировые платформы закрыли доступ для пользователей из РФ. Это глобальные «гипермаркеты» готовых блоков кода, без которых не строится ни одна современная программа. Они полностью заблокировали российские IP-адреса из-за законов США. |
Оборудование (NVIDIA): Производитель главных видеокарт для искусственного интеллекта закрыл россиянам доступ к скачиванию драйверов. Без обновлений серверы быстро превращаются в бесполезное железо.
Создать аналоги внутри страны невозможно (мы не готовы это заместить!!!): нельзя сымитировать работу миллионов программистов со всего мира (Open Source) или скопировать засекреченную архитектуру микрочипов. Российский разработчик без VPN сегодня — как строитель, которого не пускают на склад за кирпичами.
Причем от этих решений страдают не только айтишники. РКН заблокировал уже почти 500 VPN-сервисов. Пытаясь отсечь инструменты обхода, ведомство жестко фильтрует защищенный трафик. Из-за этого «падают» корпоративные сети логистических компаний, происходят сбои в онлайн-кассах банков и даже прерывается связь медицинских аппаратов с серверами производителей.
Судя по действиям РКН те, кто принимал и продолжает принимать текущие решения в данной сфере, всех этих взаимосвязей … просто не знают. А те консультанты, которые их консультировали (и по логике должны все это знать) либо профнепригодны, либо просто БОЯТСЯ оспорить команду сверху. И не важно какая из версий верна, но все это в конечном итоге, если не взяться за голову и выстраивать систему информационной безопасности России с умом и расстановкой, а не потому что «сверху приказали» приведет к очень негативным последствиям. И отъезд из России с концами IT-компаний это (поверьте мне) еще меньшее из зол.
Вот когда начнут останавливаться медицинские центры, сбоить банковский сектор и промышленность (хотя они и так уже начали это делать), тогда все те, кто сейчас от таких как мы отмахивается, возьмутся за голову и начнут искать выход. Найти который будет много труднее, чем прямо сейчас начать работать «по уму», а не чтобы хоть как-то «выполнить приказ сверху».
https://www.finmarket.ru/main/article/6590572
Direct to Cell — следующее поколение связи
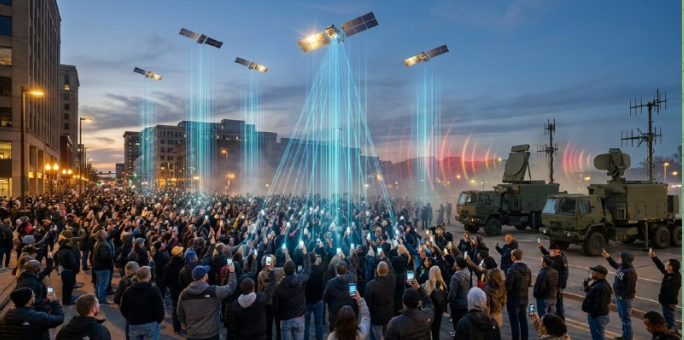 |
Это связь напрямую со спутником через обычный смартфон по стандартному LTE в диапазоне 1,9–2,2 ГГц. На орбите уже более 650 спутников Direct to Cell. Пока работают только SMS, а голос и передача данных обещаны в ближайшее время. Чем это отличается от обычного Старлинка? Всем. Терминал Старлинк — это тарелка на крыше, которую можно найти, конфисковать. Direct to Cell — это любой из миллиардов смартфонов на планете. Попробуйте найти. Да, пока нужна наземная инфраструктура оператора — так называемый gateway и операторское ядро. Но спутники Starlink связаны между собой лазерами (ISL) и могут передавать данные через тысячи километров на gateway в Польше или Техасе. Локальная инфраструктура в стране пользователя в будущем уже не нужна. |
Пока ещё операторское ядро (core network) требуется для аутентификации SIM-карт, маршрутизации трафика и подключения к телефонной сети. SpaceX уже решает эту проблему. В сентябре 2025 года компания приобрела собственный радиочастотный спектр (AWS-4, H-block). Они движутся к тому, чтобы стать полноценным виртуальным оператором с собственным ядром в облаке. Когда это случится — любой человек просто скачает eSIM на обычный телефон и получит связь, которую невозможно отключить изнутри страны.
Просто выключить базовые станции не поможет — телефону вышки не нужны, он смотрит на небо. Отключение наземного интернета тоже бесполезно — данные идут через космос. Искать устройства сложно — это обычные телефоны, которых миллионы, хотя при передаче они излучают сигнал, который теоретически можно засечь. GPS-уязвимость, которая работала против терминалов, здесь отсутствует. Это уже более серьёзный технологический вызов, чем Старлинк. Запретить не получится — запрещать нечего, так как это обычные смартфоны с профилями eSIM. Контролировать невозможно — инфраструктура за пределами досягаемости.
